

你会得到什么
用一台电脑和一个 AI 大模型的 API Key,搭起一个只属于你的自动化渗透测试平台。整个过程有两段可复制的提示词,交给你的 AI Agent 就能跑通。
你不需要会写代码,也不需要自己装扫描器——ARTEX 把 nmap、nuclei、sqlmap 这些工具都打包在 Docker 容器里了。你负责选目标和看报告,Agent 负责装环境和排错。
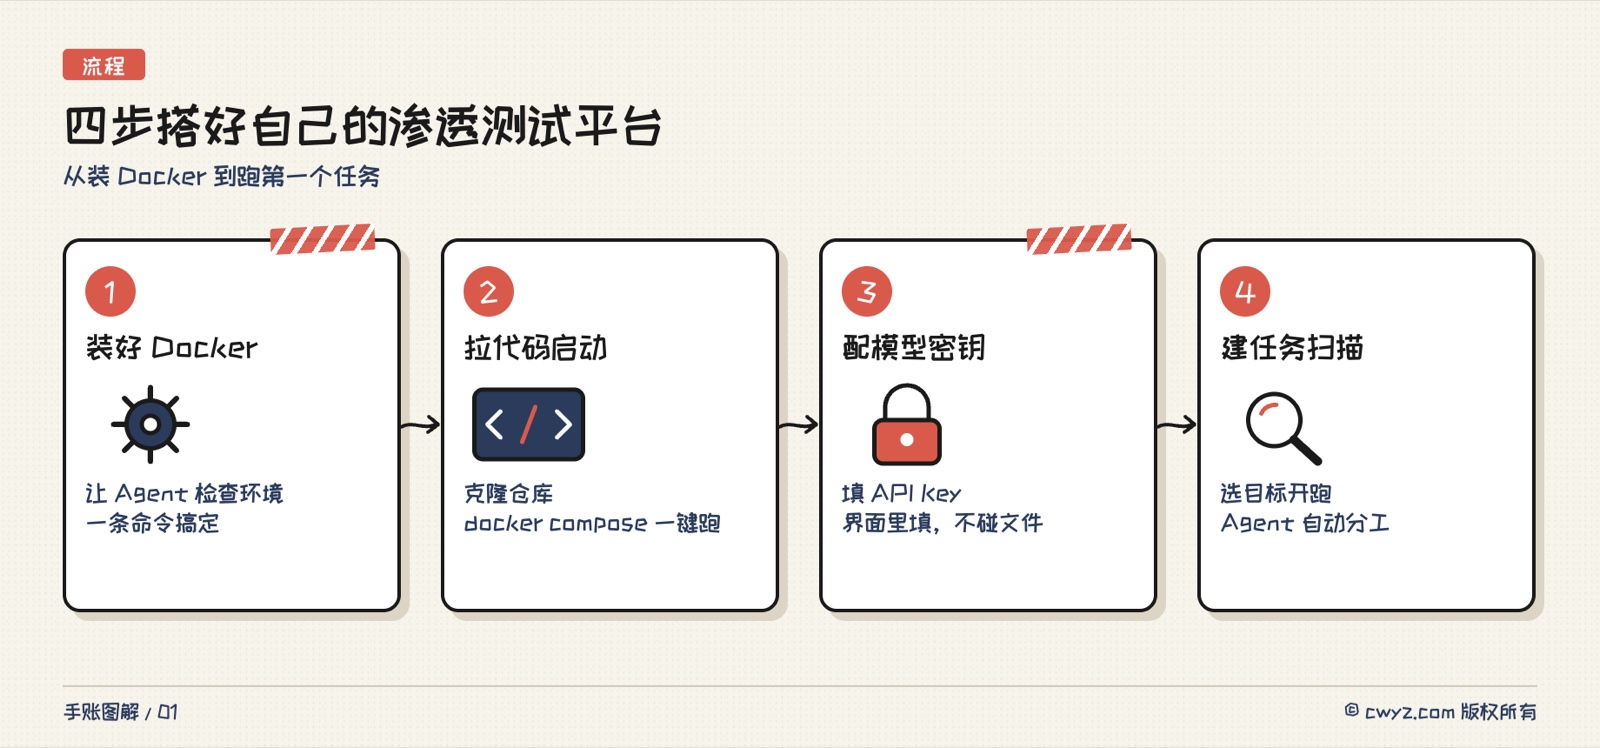
从装 Docker 到建第一个扫描任务,四步走完。
什么是 ARTEX
ARTEX 是一个开源的自动化渗透测试系统。渗透测试就是用黑客的手段去试探你自己的网站或服务器,看看有没有漏洞。
以前你得自己学会 nmap、sqlmap、nuclei 等一堆工具,挨个敲命令,再自己判断结果。ARTEX 换了个思路——它让 AI 大模型当"指挥官",把"找出这个网站的漏洞"拆成小任务,派多个 Agent 同时去跑不同的工具。跑完之后结果写进两张图谱,一张记录目标上有什么(域名、IP、端口、应用),另一张记录试过什么、发现了什么。
几个值得留意的地方。Agent 跑完整个流程不用你插手,给一个目标就行。每条漏洞都绑定了原始请求和响应,不是 AI 瞎猜的。你可以设置哪些操作需要手动批准,也能限制扫描速度和 Token 花费上限。Claude、GPT、本地的 Ollama 都支持。
项目地址:github.com/BaaRai/ARTEX,AGPL-3.0 许可证,3600+ Star。
第 1 步:让 Agent 帮你装好环境
ARTEX 跑在 Docker 里,第一件事是确认你的电脑装了 Docker。下面这段提示词复制给你的 AI Agent,它会帮你搞定。
帮我检查一下环境,准备安装 ARTEX 渗透测试平台。

请依次做这几件事:

1. 运行 docker --version 和 docker compose version,看看 Docker 装了没有
2. 如果没装,根据我的操作系统帮我装好 Docker Desktop(macOS 或 Windows)或 Docker Engine(Linux),装完再检查一次
3. 检查 git 装了没有,没有也帮我装上
4. 检查至少有 4GB 可用内存(Docker 默认分配的够用就行)

每一步做完告诉我结果,有问题先问我再继续。
用提示词而不是自己敲命令,是因为 Agent 会根据你的操作系统自动选安装方式,装完还帮你验证,你不用记命令。
第 2 步:拉代码并启动
环境没问题了,接着让 Agent 把 ARTEX 拉下来跑起来。
Setup token 是你第一次打开 ARTEX 后台时用的一次性密码。用完你会设置自己的管理员账号,它就作废了。
构建过程中 Docker 会下载 Go、Node.js 依赖和一堆安全工具(nmap、nuclei 等),第一次比较慢,网络顺畅大约五到十分钟。
第 3 步:初始化和配置模型
打开浏览器访问 http://localhost:8787,粘贴刚才拿到的 Setup token,创建你的管理员账号。
进入后台后,去 System Settings → LLM 配置你的大模型:
模型提供商要填什么说明Anthropic(Claude)API Key直接填 Key,不用改 Base URLOpenAI(GPT)API Key + Base URL(填到 /v1)兼容接口的第三方服务也填这里Ollama(本地模型)不用 Key,填 Base URL(通常是 http://host.docker.internal:11434)免费,但效果取决于模型大小
填好之后点 Save,ARTEX 会自动测试连接。
模型推荐 Claude 3.5 Sonnet 或 GPT-4o,拆任务和判断漏洞都比较准。只是试试水的话,Ollama 跑本地模型不花钱,但准确度会打折扣。
第 4 步:创建你的第一个扫描任务
在 ARTEX 左侧菜单点 Tasks → New Task,填写:
-
目标(Target):填你自己的域名或 IP,比如
example.com -
目标(Goal):用自然语言说你想做什么,比如"找出这个网站所有的安全漏洞,重点检查 SQL 注入和 XSS"
-
Scope:选 In Scope,表示只扫这个目标,不会跑到别人的服务器上
点 Start 后,ARTEX 会自动派出多个 Agent(默认 3 个),各自用不同的工具去探测。
你可以在 Tasks 页面实时看到进度,点进去会看到每个 Agent 正在做什么。在 Findings 页面能看到已经发现的漏洞,每一条都会标明严重程度、证据请求和响应。
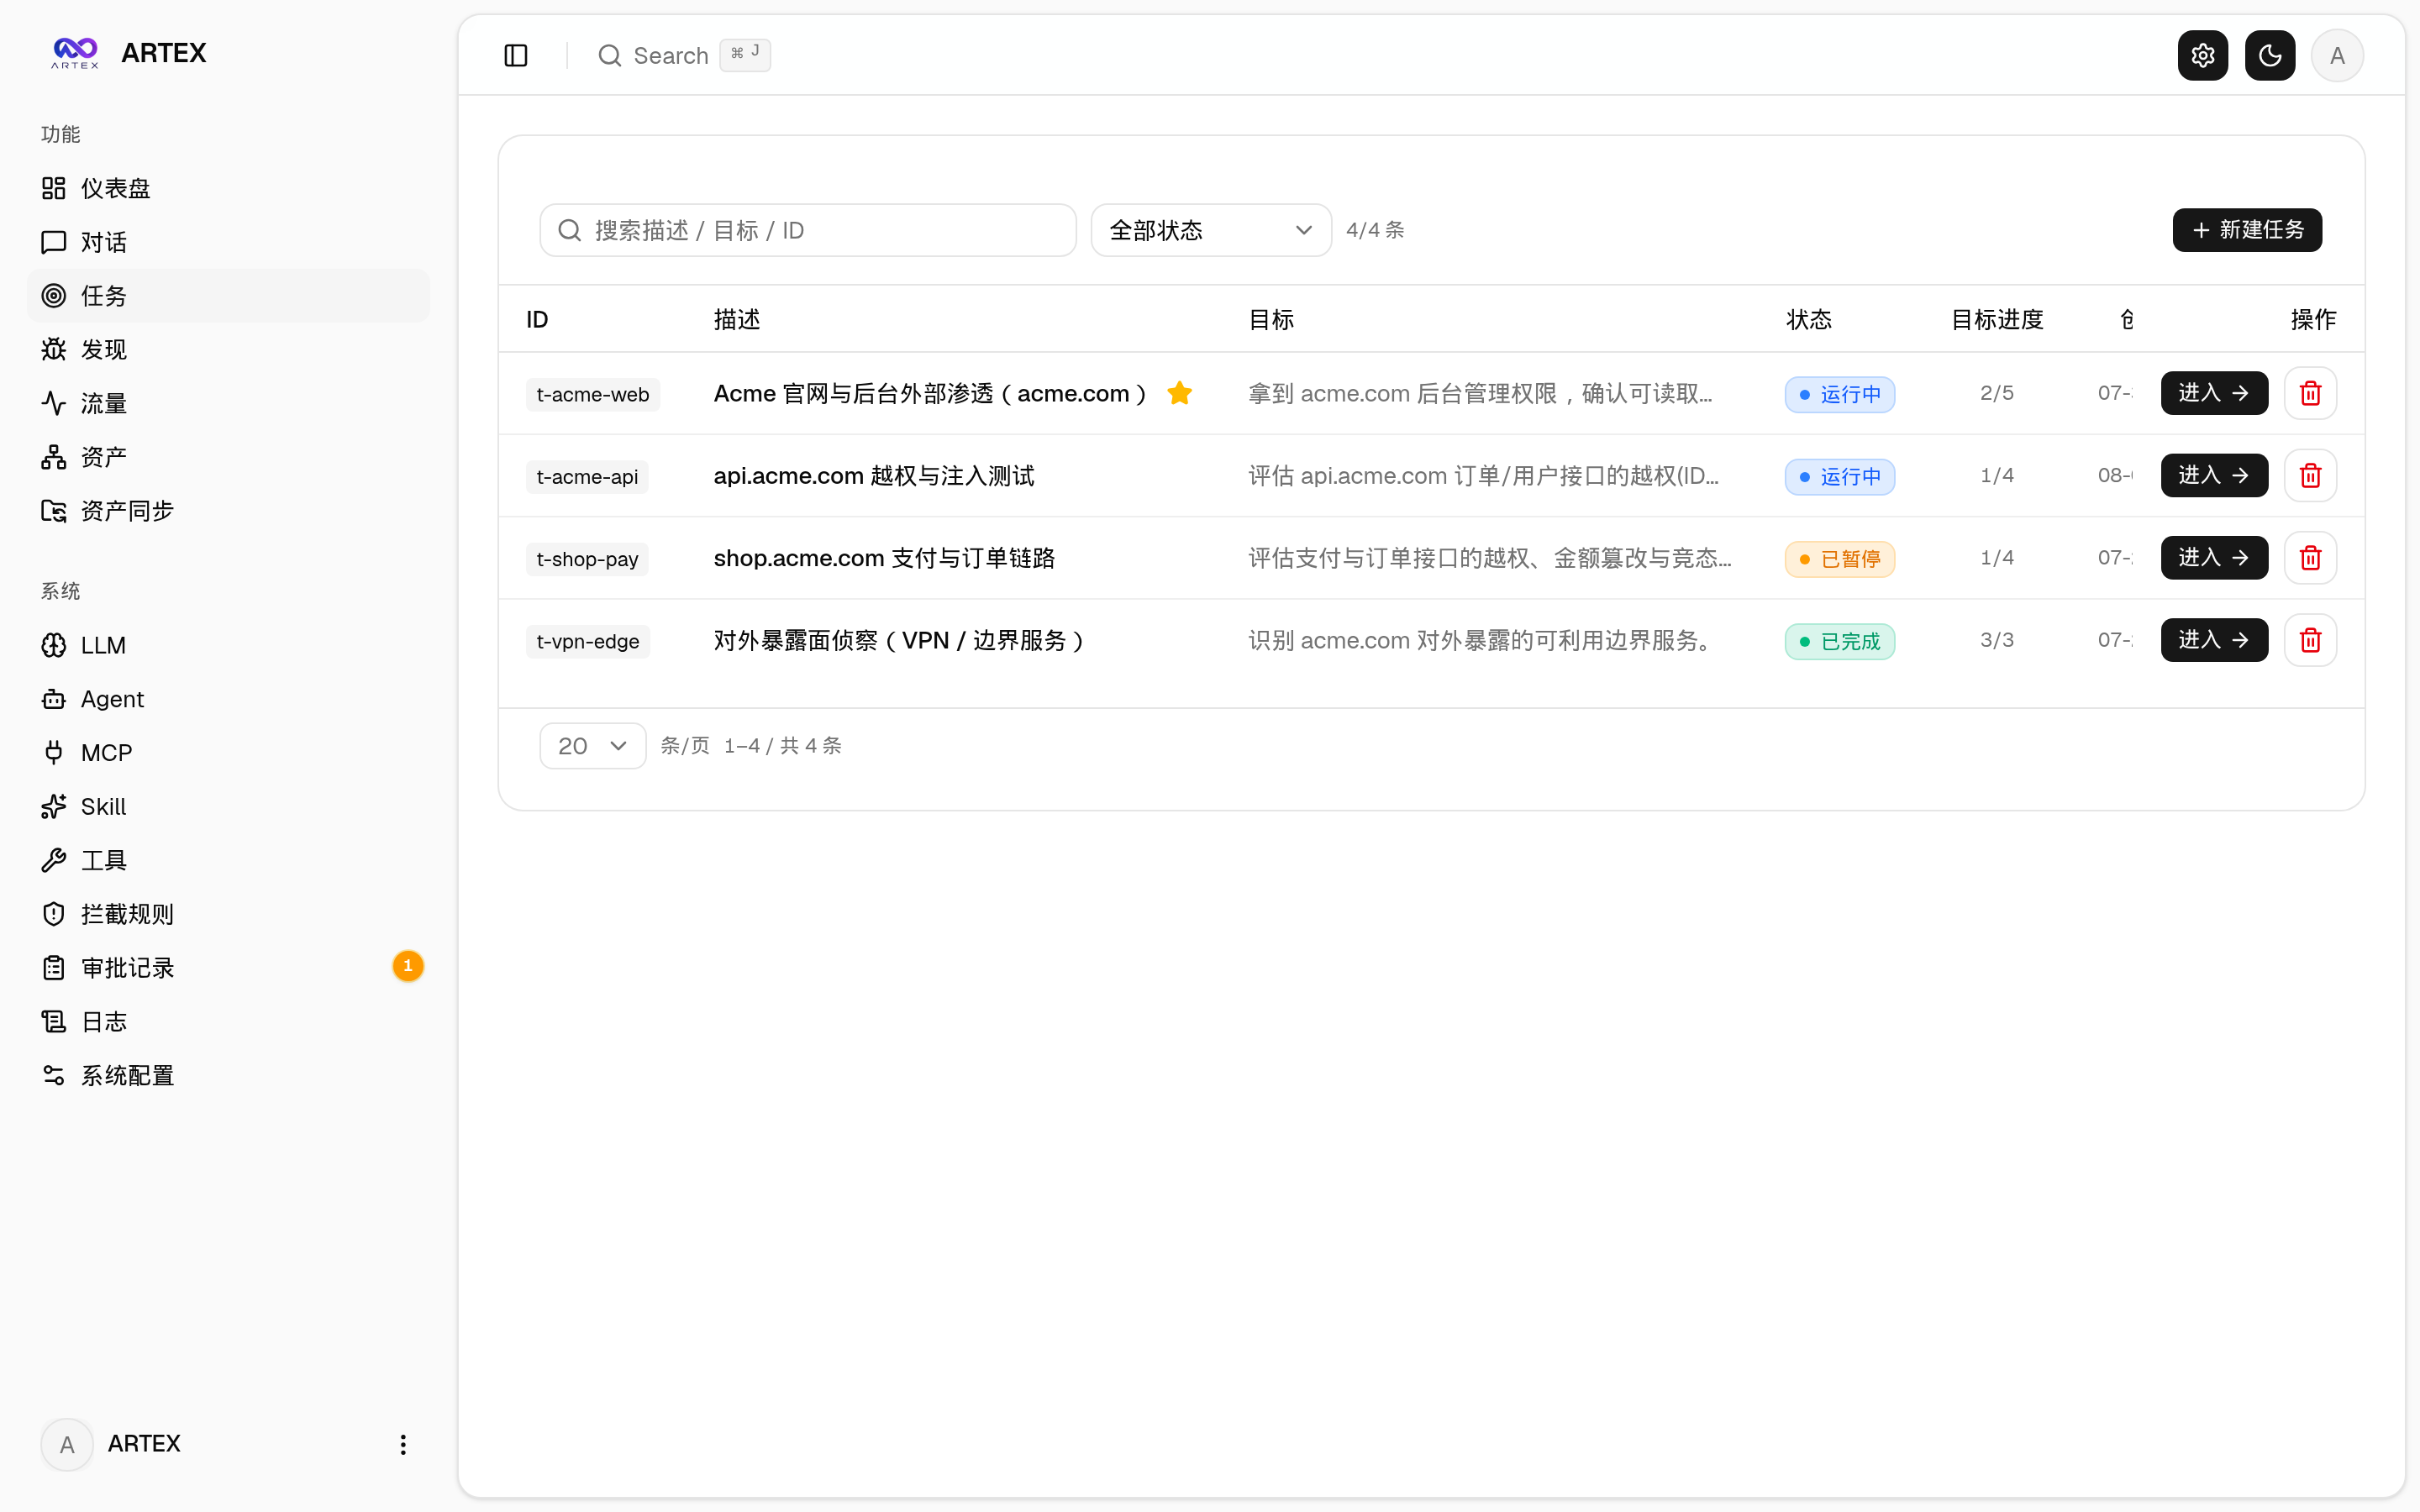
图片来自项目仓库。
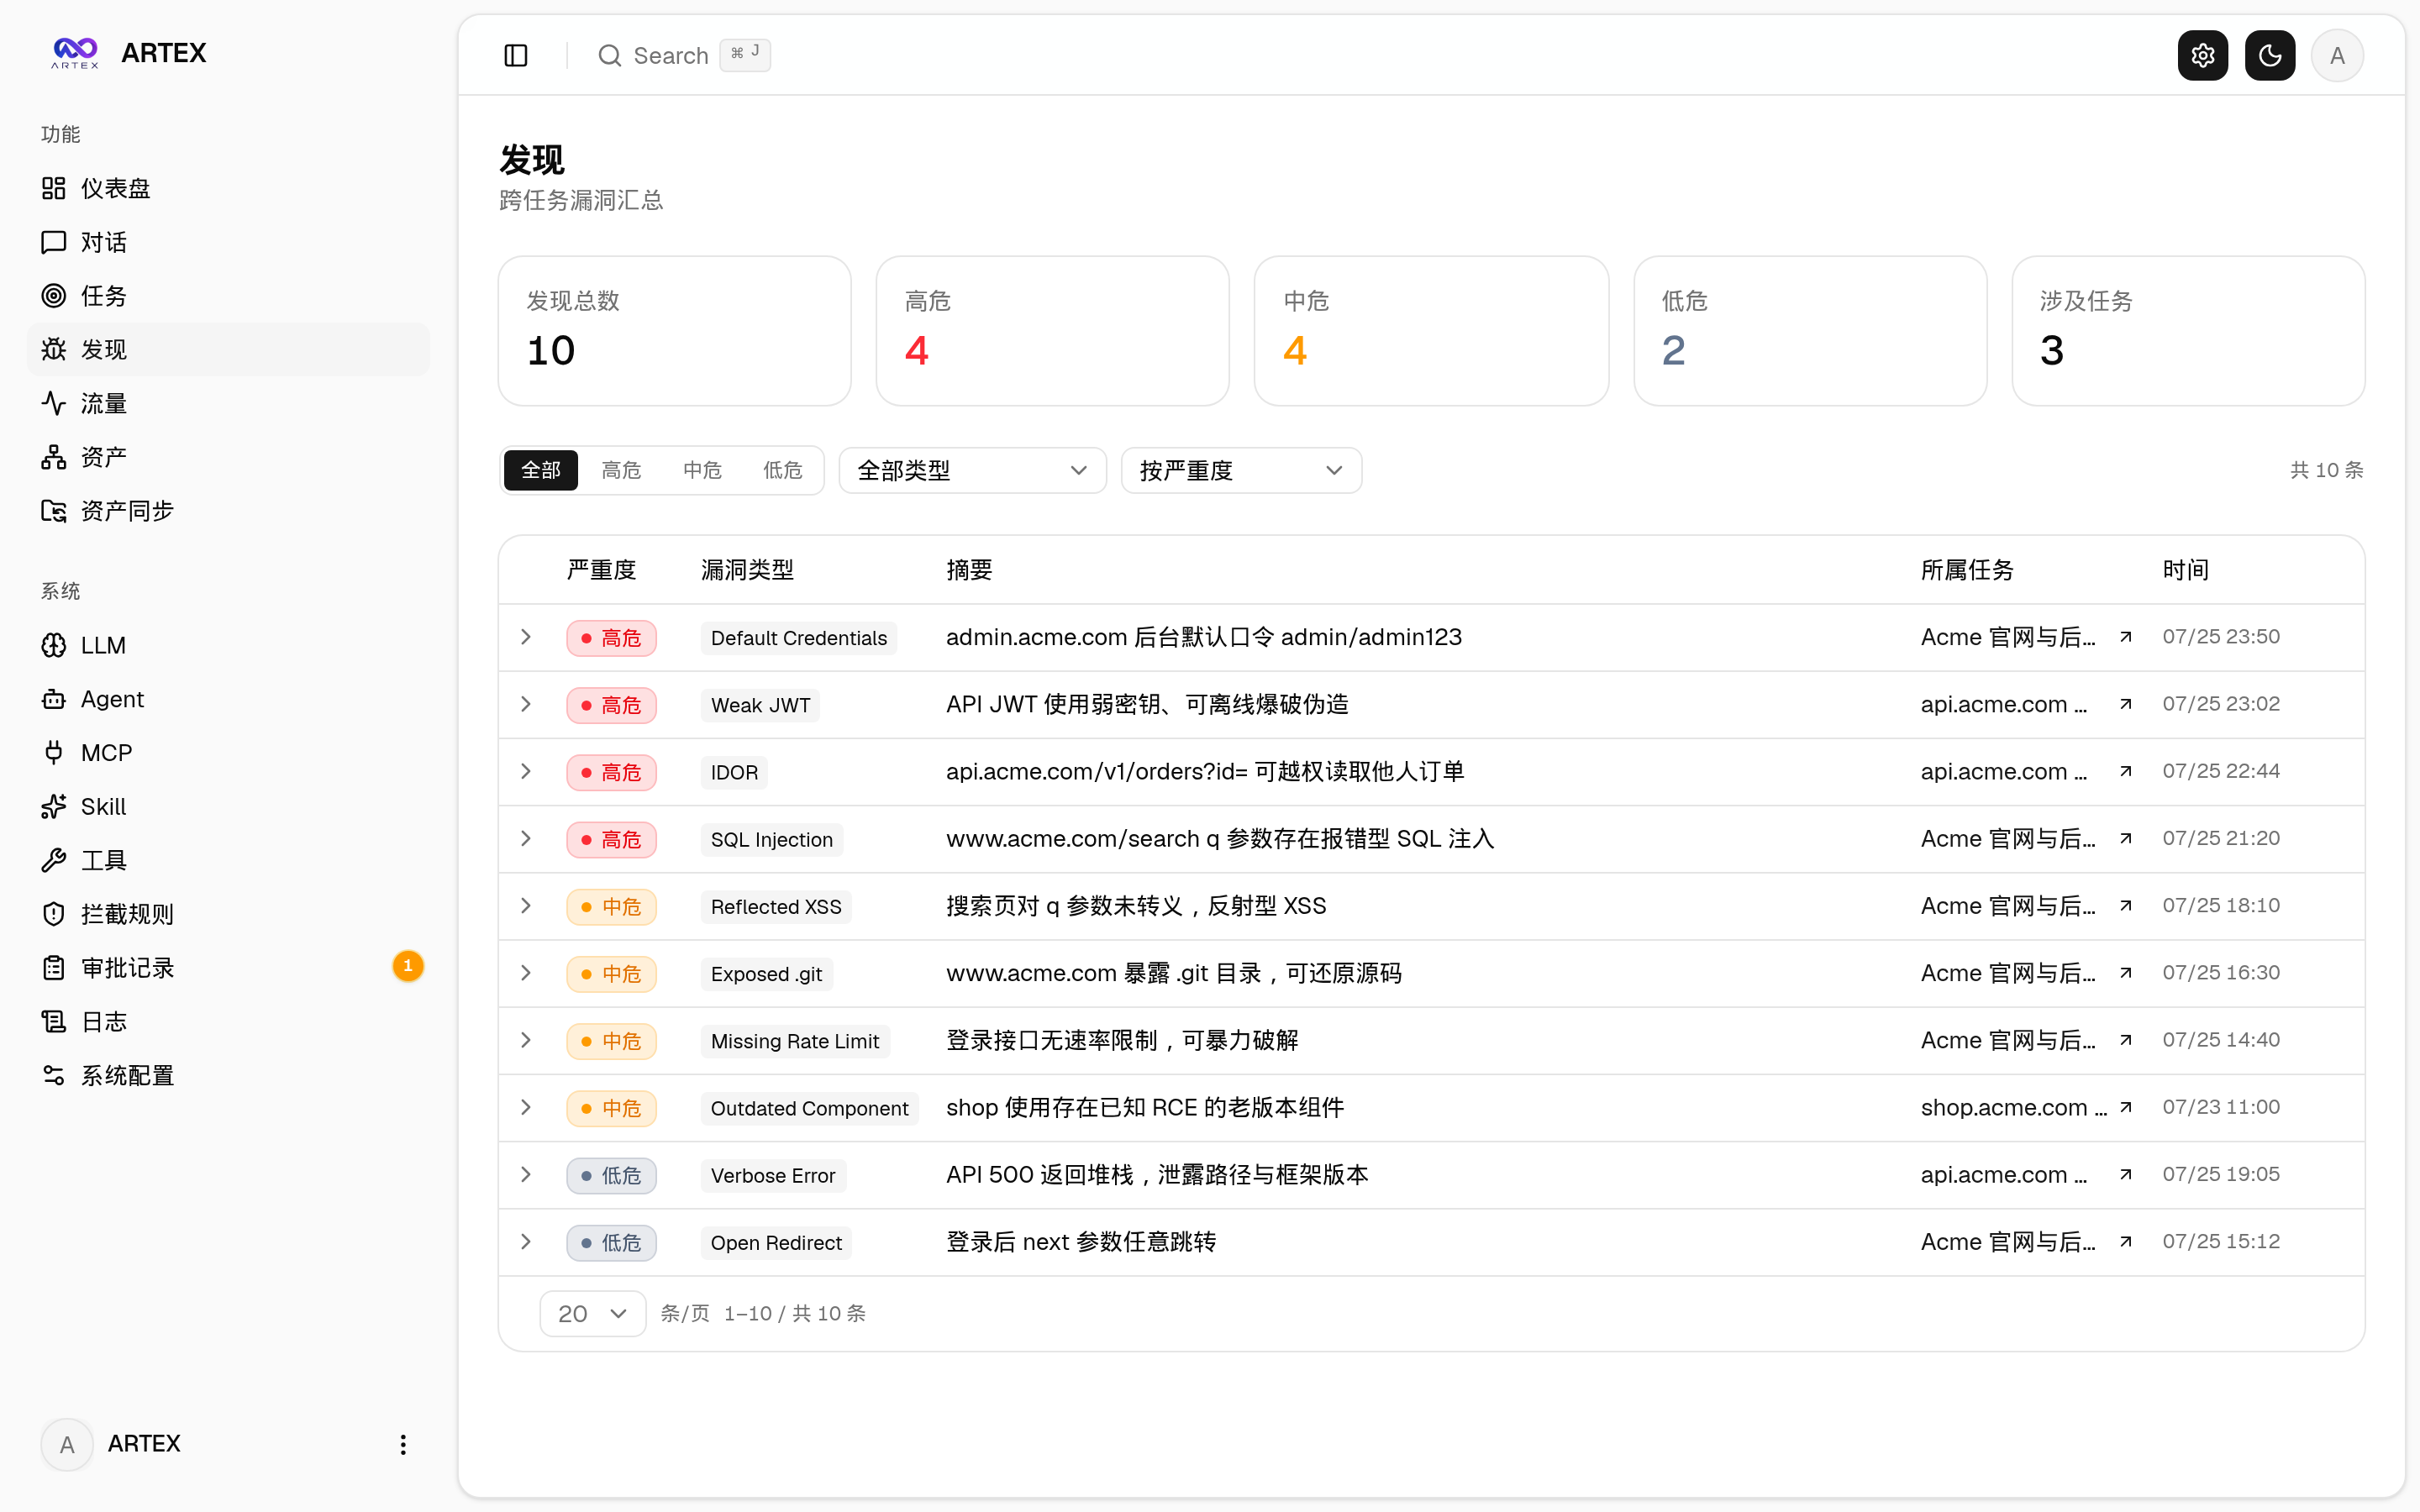
图片来自项目仓库。
几个实用设置
ARTEX 装好就能用,下面三个设置建议调一下。
扫描速度 在 .env 里改 ARTEX_NOISE_PROFILE。quiet 每秒 2 个请求,不容易被目标服务器察觉;balanced 是 5 个,日常够用;aggressive 是 20 个,跑得快但动静大。
花费上限 ARTEX_TASK_BUDGET_TOKENS 限制一个任务最多用多少 Token。用付费模型的话,先设一个上限试试水,比如 100000,免得一跑就烧掉几块钱。
拦截审批 在后台 Intercept 页面设规则,比如"所有 sqlmap 命令都要我手动批准"。敏感操作过一下眼睛,比较安心。
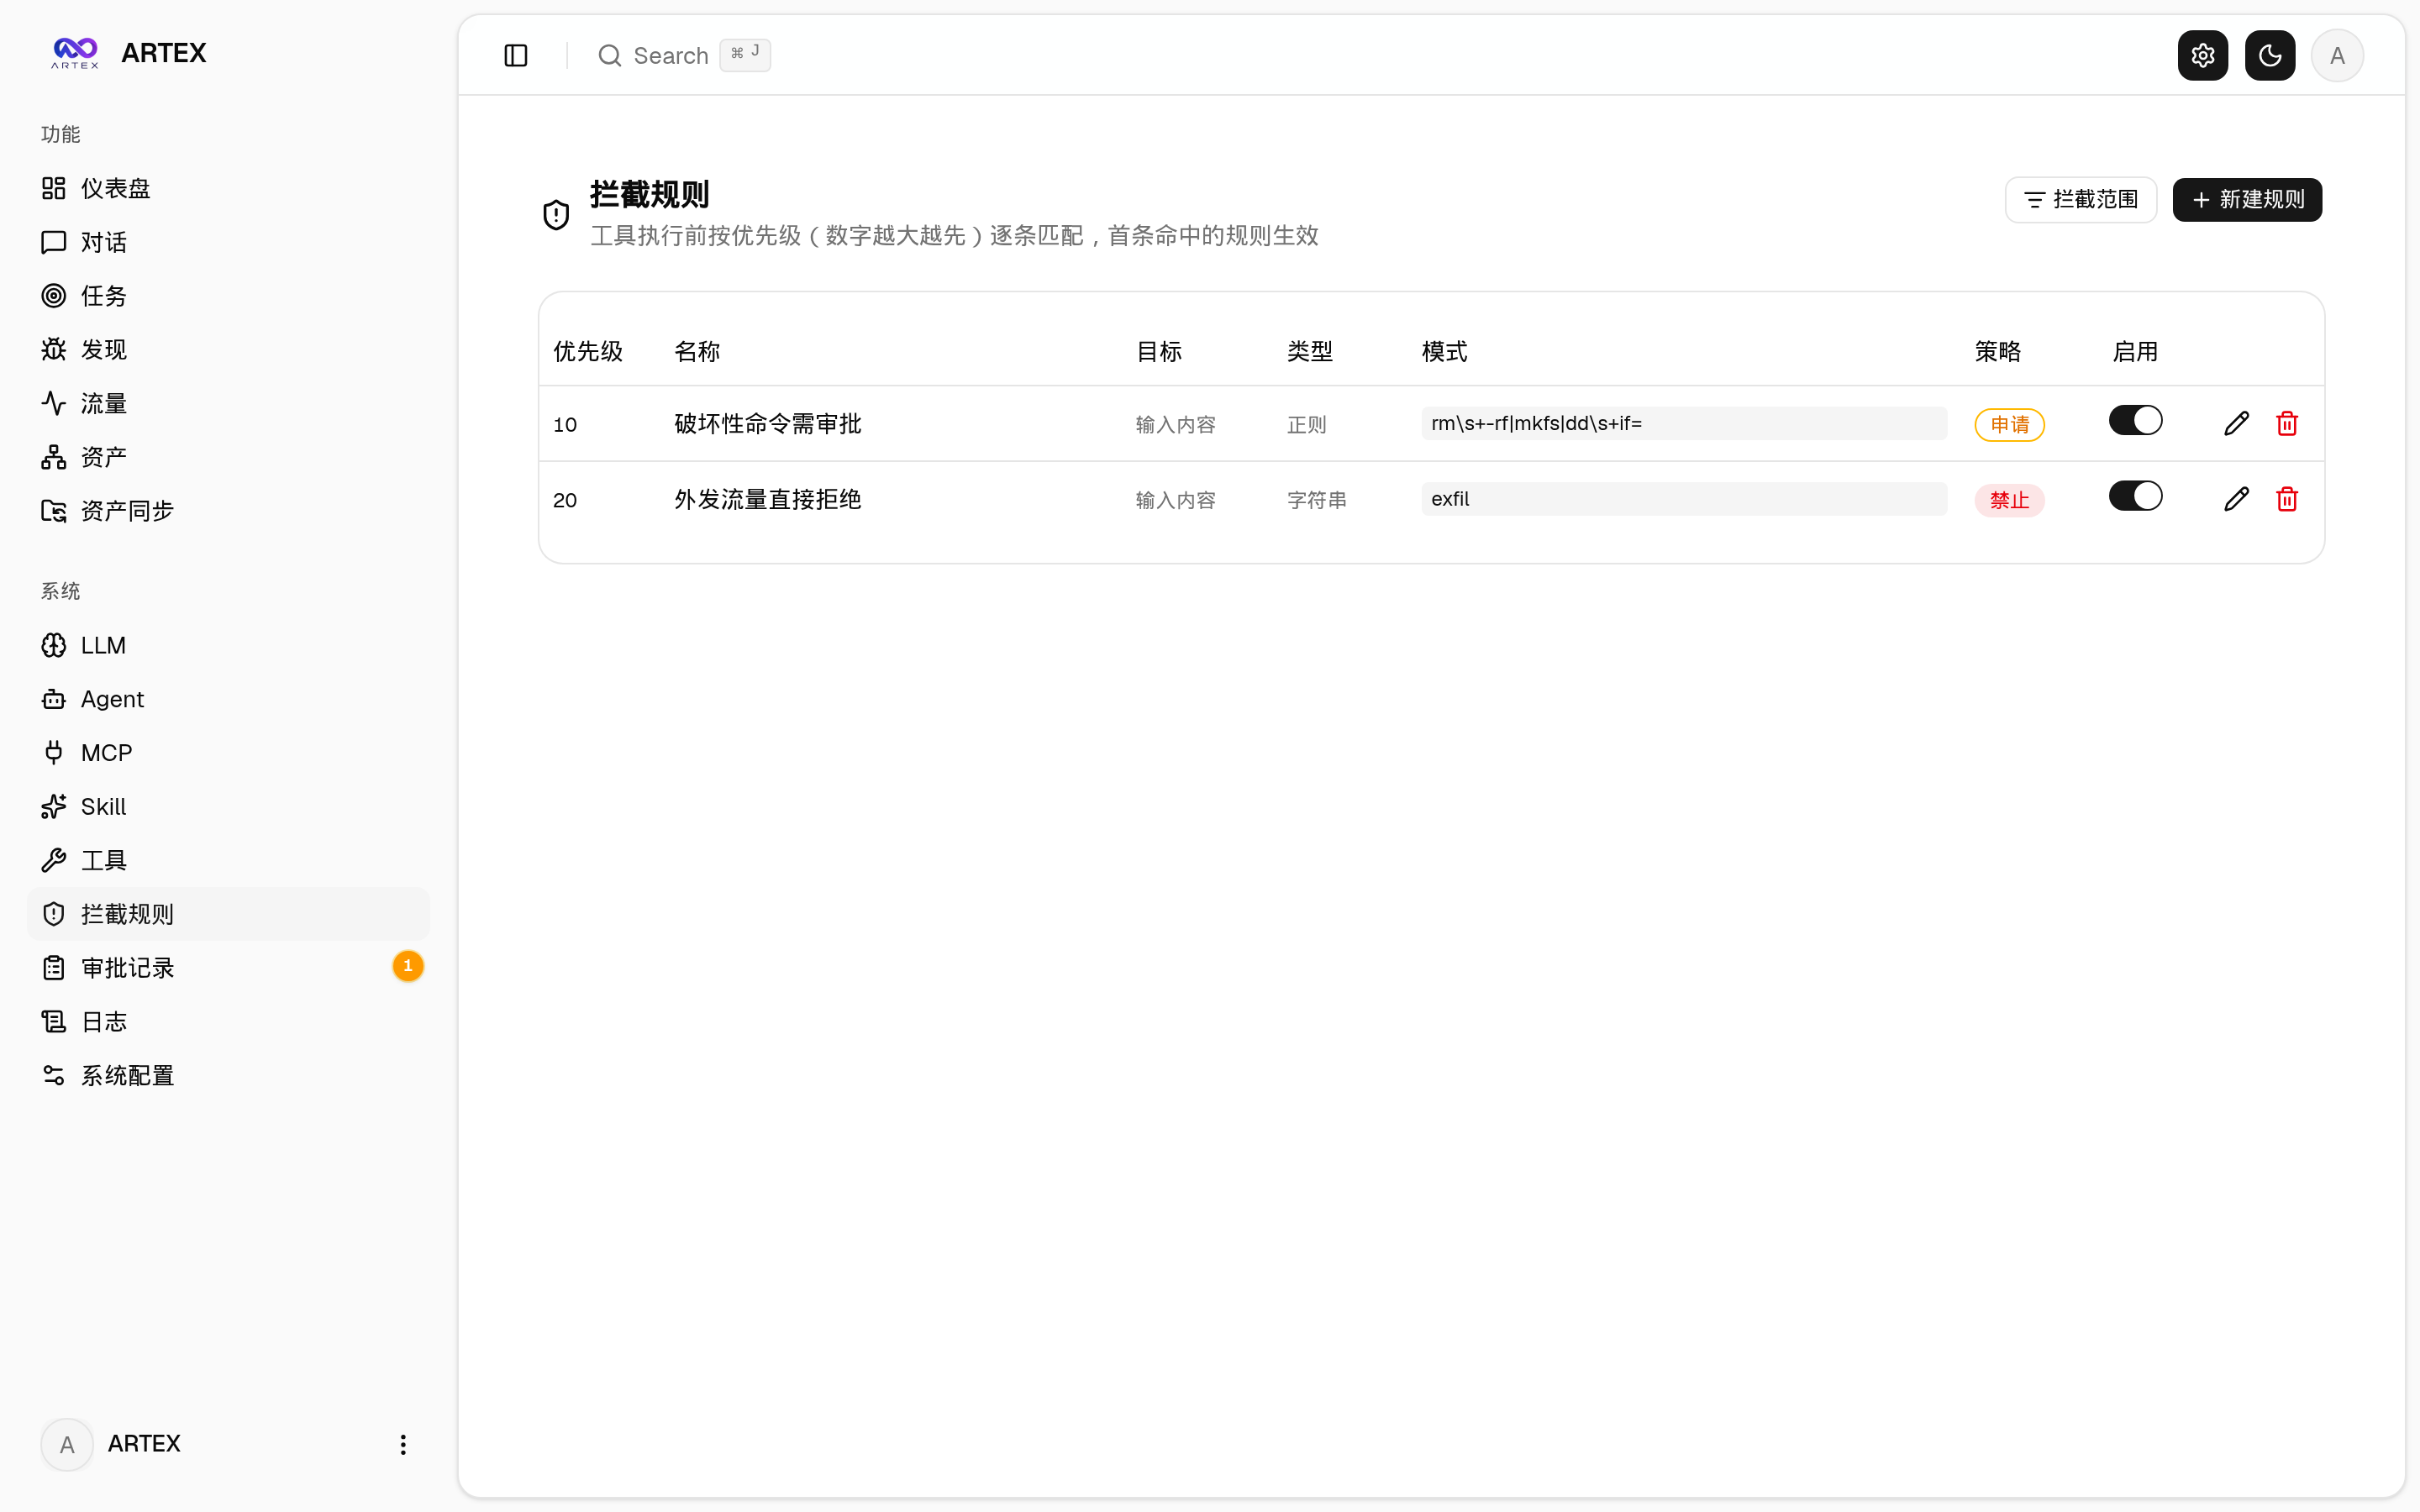
图片来自项目仓库。
注意
-
只能扫自己拥有或者明确授权的目标。 扫别人的服务器是违法的,ARTEX 的许可证也明确禁止这么做。
-
第一次构建 Docker 镜像要下载不少东西,确保网络畅通。如果中途断了,删掉容器重新
docker compose up -d --build就行。 -
花费上限(Token Budget)重启后会重置,因为它存在内存里。重启服务后记得重新确认一下设置。
-
Agent 发现的漏洞不一定都准确。ARTEX 有一个"复测"功能(Retest),可以让 Agent 再跑一遍确认。正式报告之前建议复测一下。
评论(0)
还没有评论,来说第一句。